

Disponible sur tous les forfaits
Comment fonctionne le contrôle de sécurité dans Macaly
L’analyse suit les chemins qu’empruntent les informations des visiteurs, la connexion et les données privées dans votre projet, et cherche les endroits où ces chemins ne sont pas protégés. Le contrôle de sécurité dans Macaly :- Analyse votre code, pas votre site publié : Il travaille sur le projet présent dans votre chat, vous n’avez donc besoin ni d’un site publié ni d’une base de données.
- Ne lit pas vos clés secrètes : Il n’ouvre jamais vos fichiers d’environnement, vos clés API ni vos identifiants. Les problèmes détectés renvoient aux noms de variables et aux emplacements dans les fichiers, jamais aux valeurs elles-mêmes.
- S’exécute en arrière-plan : Une analyse peut prendre jusqu’à 20 à 30 minutes. Vous pouvez fermer l’onglet et revenir aux résultats plus tard.
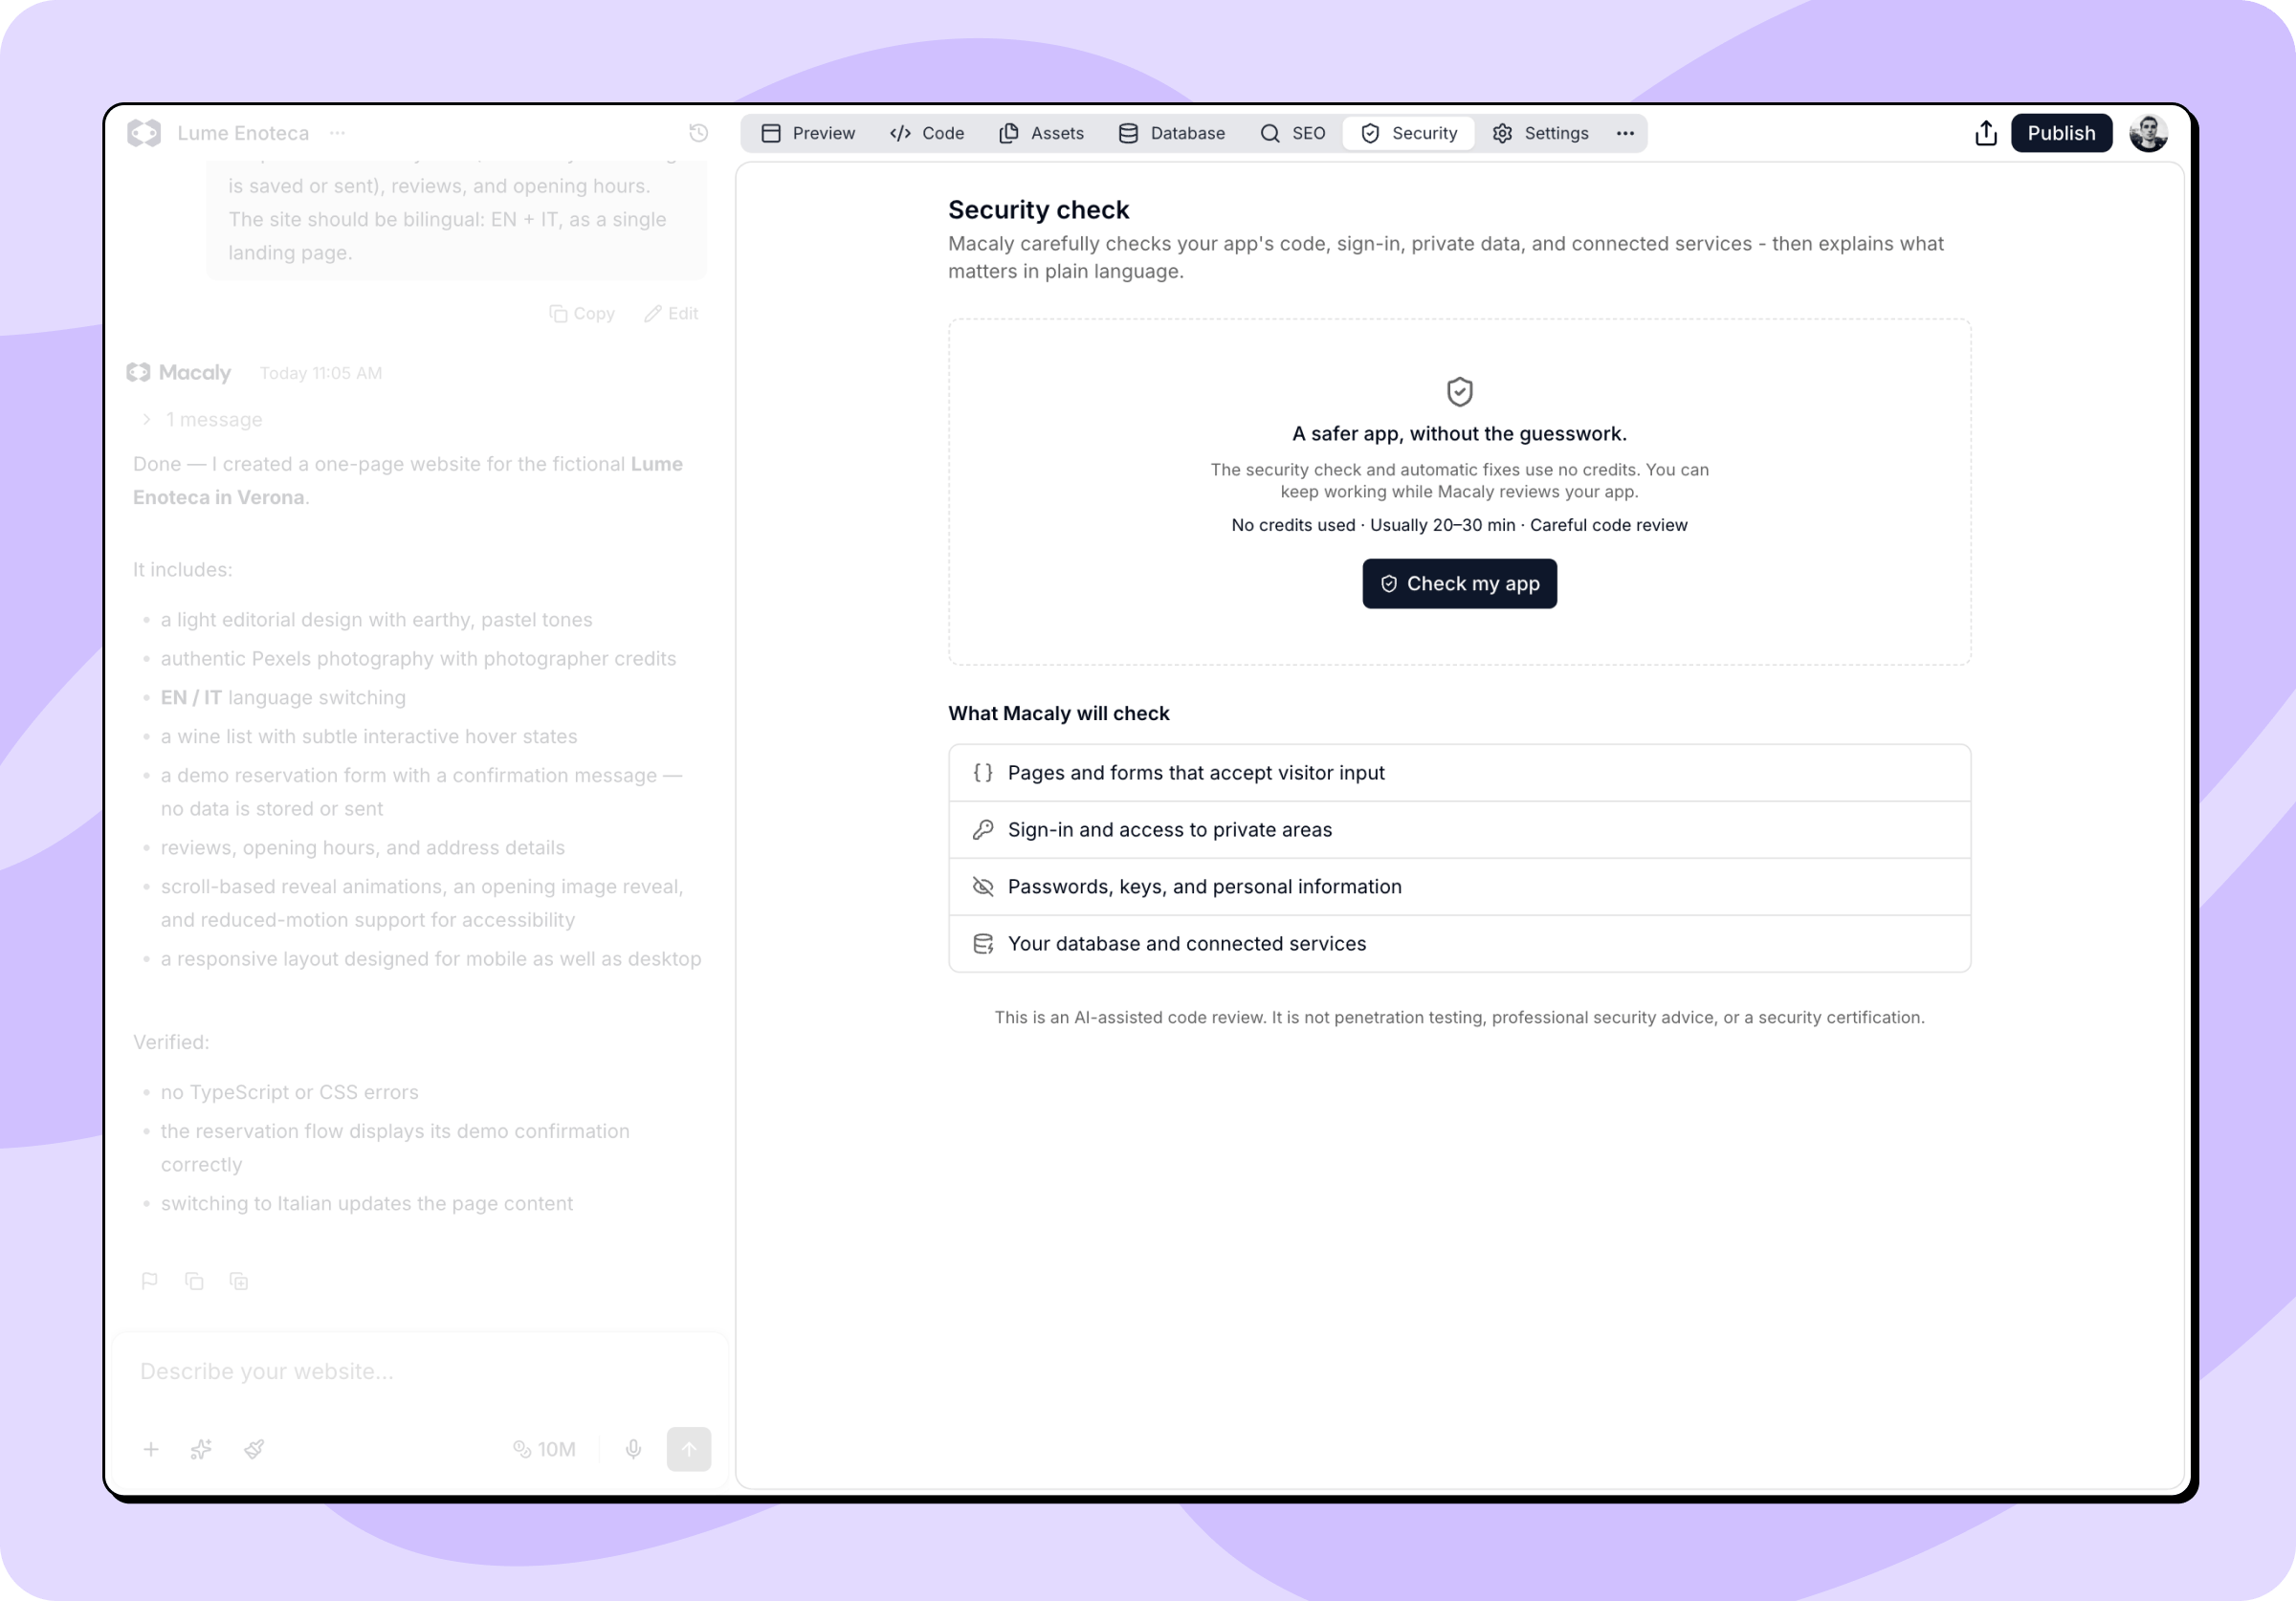
Ce que Macaly vérifie
Chaque analyse couvre les mêmes huit zones :- Accès des utilisateurs : Si chaque personne n’atteint que les pages et les enregistrements qui la concernent, y compris lorsqu’on tente de deviner une URL ou de modifier un identifiant.
- Connexion et comptes : La robustesse de la connexion, des sessions, des codes à usage unique et de la réinitialisation des mots de passe.
- Entrées et contenus malveillants : Ce qu’il advient du texte, des fichiers et des liens envoyés par les visiteurs.
- Secrets et données privées : Où sont stockés et journalisés les mots de passe, les clés et les données personnelles, et si une partie d’entre eux parvient au navigateur.
- API et base de données : Si les règles de votre base de données, vos routes API et vos fonctions serveur vérifient qui les appelle avant de répondre.
- Configuration de l’application et de l’hébergement : En-têtes de sécurité, mise en cache, règles de partage entre domaines et paramètres similaires.
- Dépendances et compilation : Les bibliothèques sur lesquelles repose votre projet.
- Paiements et services connectés : Les flux de paiement et les intégrations, notamment la fiabilité des montants et des appels de webhooks.
Comment lire les résultats
Les problèmes sont classés par gravité, du plus sérieux au moins grave. Ouvrez un élément pour voir ce qui pourrait arriver, quels fichiers sont concernés et ce que Macaly recommande.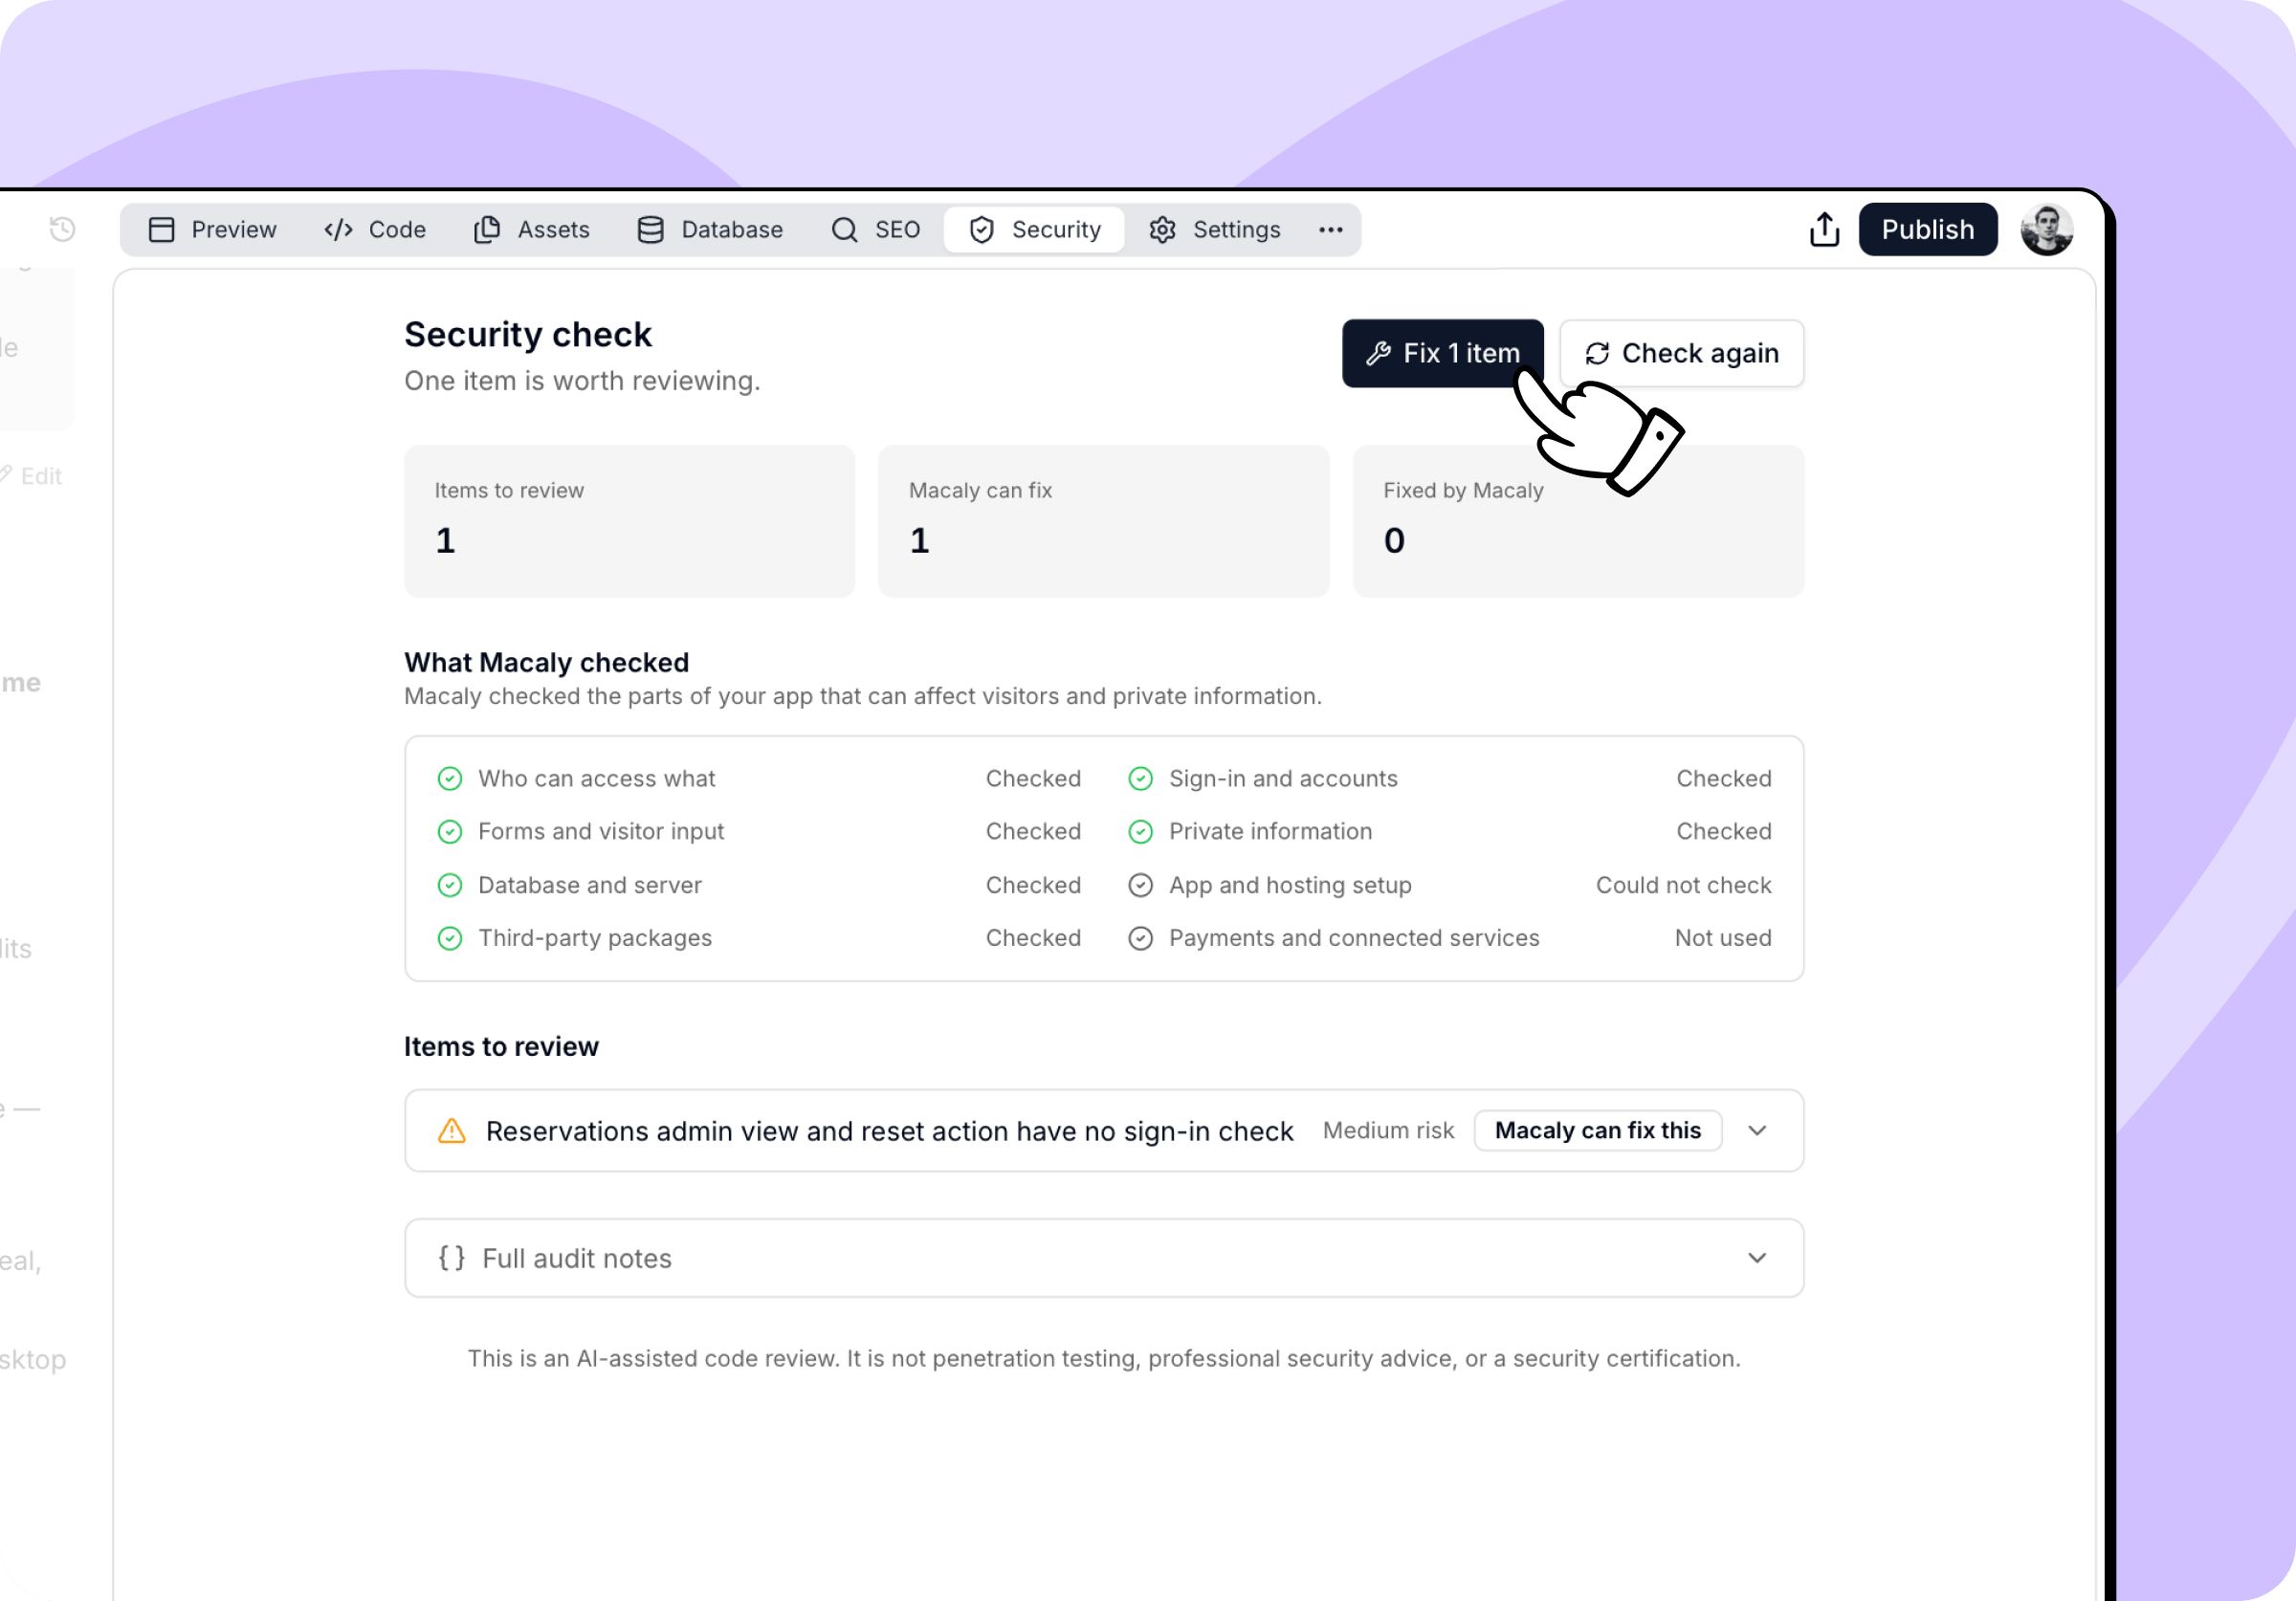
Laisser Macaly corriger les problèmes
Dès qu’au moins un problème peut être corrigé automatiquement, un bouton de correction apparaît en haut de l’onglet et transmet l’ensemble à l’agent en une fois. Macaly sauvegarde d’abord votre projet, applique les corrections, teste les changements et vérifie que la faille est refermée et que votre application se comporte comme avant. Comptez jusqu’à 10 à 20 minutes supplémentaires. Les problèmes qui restent ensuite marqués Votre avis est nécessaire attendent une décision que vous seul pouvez prendre, par exemple qui doit disposer d’un rôle d’administrateur, ou une clé à configurer en dehors du projet. Dites à l’agent dans le chat ce que vous souhaitez et il s’occupe du reste.Les corrections sont appliquées à votre projet, mais jamais publiées. Publiez lorsque le résultat vous convient. Comme une sauvegarde est créée avant le début des corrections, vous pouvez aussi revenir à la version précédente depuis ce message dans votre chat.
Lancer une nouvelle analyse
Le bouton Lancer une nouvelle analyse en haut de l’onglet démarre une analyse de la version actuelle de votre projet. Si vous ou l’agent modifiez quoi que ce soit après la fin d’une analyse, l’onglet affiche Le projet a changé depuis cette analyse et le bouton de correction disparaît, car ces corrections porteraient sur une version qui n’existe plus. Lancez une nouvelle analyse pour obtenir une liste à jour.Ce que cela coûte
La première analyse de chaque chat est gratuite, tout comme les corrections qui la suivent. Chaque analyse suivante dans le même chat consomme des crédits, ainsi que ses corrections. L’onglet vous indique toujours de quel cas il s’agit avant que vous ne lanciez l’analyse.Ce que l’analyse ne fait pas
Cette analyse de code est assistée par l’IA. Elle ne remplace ni un test d’intrusion, ni un avis professionnel, ni une certification.
- Elle examine votre code source. Elle n’attaque pas votre site publié, n’analyse pas vos serveurs et ne teste pas d’infrastructure en fonctionnement.
- Chaque analyse est un instantané de votre projet à un moment donné. Rien ne se lance automatiquement selon un calendrier, relancez donc une analyse après des changements importants.
- Elle ne peut pas tout vérifier. Les paramètres ajoutés par votre hébergement, comme les en-têtes de sécurité, ne sont souvent pas visibles dans le code du projet. Ils apparaissent donc sous Ce qui n’a pas pu être vérifié plutôt que d’être comptés comme des problèmes.
- Un résultat vierge signifie qu’aucun problème préoccupant n’a été trouvé dans les zones que Macaly a pu vérifier. Aucune analyse automatique ne peut garantir qu’une application est totalement sécurisée.